إدارة الثغرات
تتبّع كل ثغرة بتصنيف منظّم وتقييم للمخاطر وأدلة موثّقة، من أول تقرير حتى إعادة الاختبار.
أبرز الإمكانات: تقييم الخطورة والمخاطر | الأدلة | طلبات إعادة الاختبار | استيراد نتائج الفحص
يمنح PT-Radar فرق الأمن مكانًا واحدًا لتحديد نطاق الأصول، وتنفيذ الاختبارات، وتوثيق الثغرات، وإثبات معالجتها، مع سجل تدقيق كامل لكل خطوة.
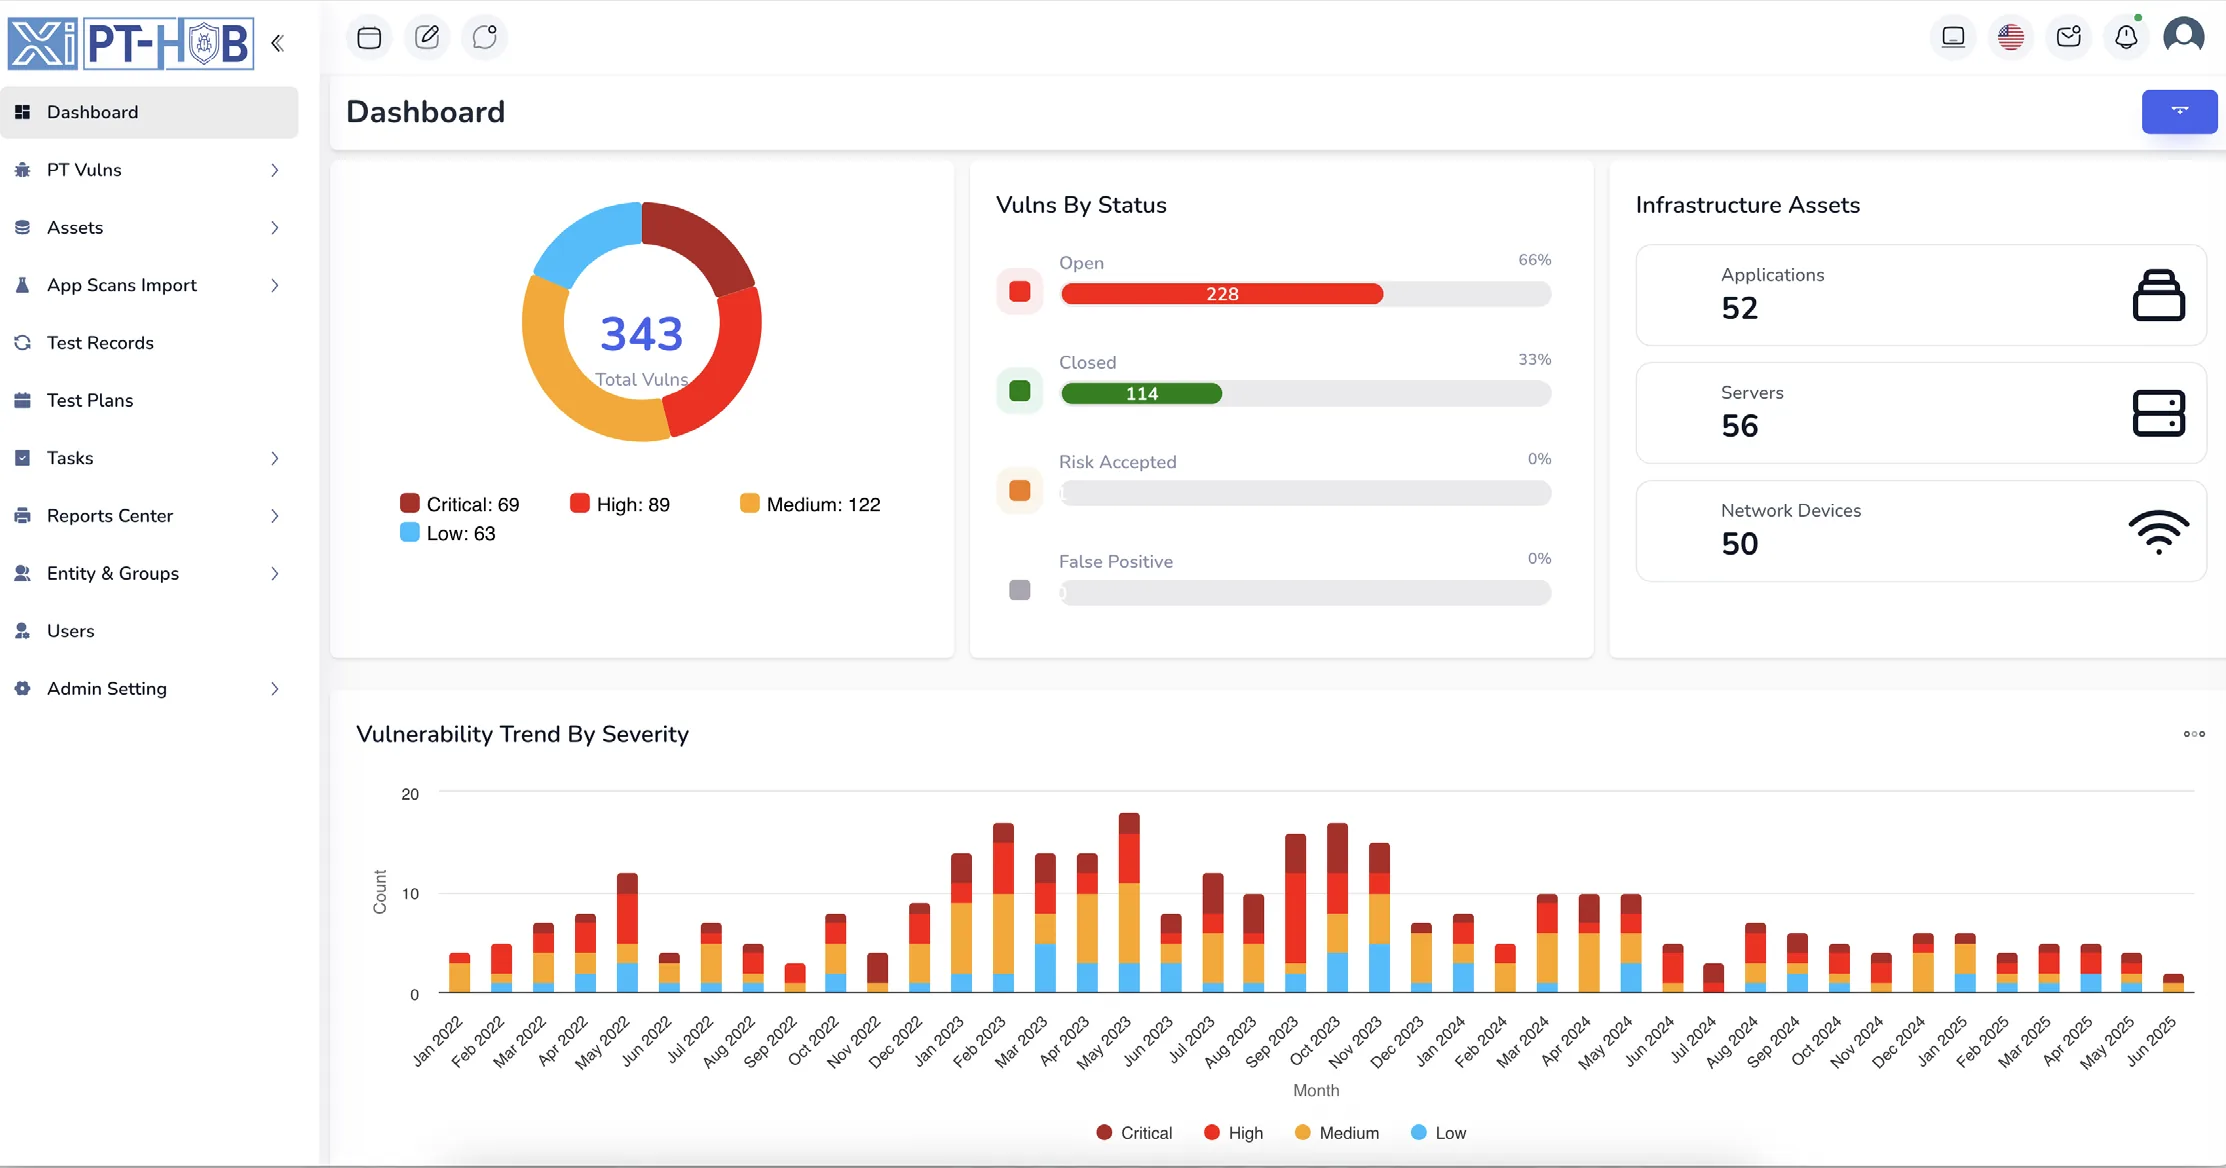
تحديد النطاق والاختبار والإبلاغ وإعادة الاختبار، كلها على سجل الثغرة نفسه
خطط اختبار BlackBox وGrayBox وWhiteBox، منظّمة أو مرنة
جهات ومجموعات معزولة لكل عميل أو وحدة أعمال
مع استضافة بياناتك داخل المملكة العربية السعودية
عادةً ما تتوزع بيانات النطاق ونتائج الاختبار والأدلة وإعادة الاختبار على أدوات متفرقة. يحفظها PT-Radar في سجل الثغرة نفسه، فيعرف الجميع أين وصلت وكيف وصلت إلى هناك.
استورد مخرجات أدوات الفحص أو أضف الثغرات يدويًا عبر قوالب موحّدة، مع تصنيف للخطورة وتقييم للمخاطر.
يُسجَّل كل تغيير مع اسم من أجراه ووقته، إلى جانب مستودع الأدلة الذي يطلبه المدققون.
صِغ الوصف وخطوات المعالجة وتصنيف OWASP وCWE ودرجة CVSS انطلاقًا من مسار الهجوم، مع إخفاء أسماء الأصول والروابط قبل إرسال أي بيانات.
تتبّع كل ثغرة بتصنيف منظّم وتقييم للمخاطر وأدلة موثّقة، من أول تقرير حتى إعادة الاختبار.
أبرز الإمكانات: تقييم الخطورة والمخاطر | الأدلة | طلبات إعادة الاختبار | استيراد نتائج الفحص
مخزون واحد للتطبيقات والخوادم وأجهزة الشبكة، منظَّم في جهات ومجموعات.
أبرز الإمكانات: التطبيقات | الخوادم | أجهزة الشبكة | مجموعات الجهات
خطّط للاختبارات، ووزّع حالات الاختبار على المختبرين، وتابع التقدّم، مع صلاحيات مبنية على الأدوار لكل عضو في الفريق.
أبرز الإمكانات: BlackBox وGrayBox وWhiteBox | حالات الاختبار | إسناد المهام | الصلاحيات حسب الأدوار
أنشئ تقارير للفرق التقنية والإدارة والامتثال من قوالب قابلة للتخصيص، مدعومة بلوحات معلومات وسجل نشاط كامل.
أبرز الإمكانات: قوالب مخصّصة | لوحات تنفيذية | مراقبة النشاط
خمس واجهات يستخدمها فريقك كل يوم. اختر نقطة مرقّمة لتعرف وظيفة ذلك الجزء من الشاشة.
الشاشات معروضة ببيانات تجريبية.
تنضم مخرجات أدوات الفحص إلى قائمة الثغرات نفسها مع ثغراتك اليدوية، مرتبطةً بالأصل الذي تخصه.
تقارير الفحص بصيغة XML
الملفات المصدّرة بصيغة CSV
التطبيقات والخوادم وأجهزة الشبكة
قوالب موحّدة لكل ما يُكتشف يدويًا
من فرق الأمن الداخلية إلى مزوّدي الخدمات الأمنية المُدارة والمدققين، يمنح PT-Radar كل دور الرؤية التي يحتاجها، بصلاحيات تناسبه.
فرق القطاعين العام والخاص التي تدير برامج اختبارها بنفسها.
تنسيق الاختبارات عبر بيئات عملاء متعددة في وقت واحد.
هيكلة واضحة للممارسين المستقلين دون أعباء المؤسسات الكبيرة.
تقييمات تُسلَّم وفق منهجيتكم الخاصة.
أدلة وسجلات تدقيق بدلًا من لقطات شاشة ملصقة في مستند.
معرفة ما تغيّر، ومن غيّره، ومتى.
طوّرها خبراء أمن سيبراني يملكون خبرة عملية في اختبارات الاختراق.
التشفير والصلاحيات المبنية على الأدوار وسجلات النشاط جزء من أساس المنصة.
تدعم المنهجيات الرسمية والاختبارات المرنة على حدٍّ سواء.
متابعة أقل للحالة على مديري المشاريع ومراجعي الجودة.
لأي سؤال آخر، اكتبه في طلب العرض أدناه.
يمكن إنشاء خطط الاختبار بمنهجية BlackBox أو GrayBox أو WhiteBox، وتدعم المنصة اختبارات الاختراق المنظّمة والمرنة.
نعم. تجتمع نتائج الفحص المستوردة والثغرات الموثّقة يدويًا في قائمة ثغرات واحدة، مرتبطةً بالأصل الصحيح.
نعم. توفّر البنية متعددة الجهات عزلًا كاملًا لكل جهة، مع مجموعات قابلة للتخصيص وتحكّم دقيق في وصول المستخدمين.
تحدّد الصلاحيات المبنية على الأدوار ما يحق لكل مستخدم بدقة، فيعمل الموظفون الداخليون والمختبرون الخارجيون والعملاء في المشروع نفسه بأمان.
نعم. يعمل PT-Radar سحابيًا أو محليًا داخل بيئتكم، وتُستضاف البيانات داخل المملكة العربية السعودية.
تُحدَّد التكلفة لكل عملية نشر. أخبرنا بحجم فريقك وما تحتاج إلى تغطيته عبر النموذج أدناه، وسنرسل إليك عرض سعر.
اطلب عرضًا توضيحيًا، وسنستعرض معك آلية العمل على أصولك ومنهجيتك ومتطلبات تقاريرك.